悦库企业网盘7.3.5版本已发布
· 阅读需 5 分钟
提示
如果您当前版本低于5.6.8,应先升级到5.6.8基线版后,才能再升级到7.3.5版本
为企业提供安全的数据存储方案是悦库的核心使命!
PHP 官方于 2026 年 10 月 21 日发布紧急安全更新,修复 PHP 核心层两个 CVSS 9.2 的未授权远程代码执行漏洞(CVE-2026-109618、CVE-2026-109619)。
悦库团队在公告发布后第一时间完成核实、修复与重新出包,本期推出的 7.3.5 版本已将 修复上述漏洞,建议所有用户尽快升级。
此外,本期还修复了免登录接口命令注入漏洞、S3 代理资源泄漏导致的故障,并加固了 Linux 安装升级链路与双服务器(主从)部署,同时修复了用户近期反馈的问题,感谢广大用户对悦库网盘的支持。
欢迎大家下载使用,遇到问题可以随时反馈,我们会积极修复。点击加QQ群:450448657 。
为了让广大用户充分测试和体验专业版功能,可免费提供30天专业版测试授权,联系商务同事获取。
一、版本更新内容
- 修复 PHP 核心两个 CVSS 9.2 的未授权远程代码执行漏洞,PHP 升级至 8.2.35(CVE-2026-109618 / CVE-2026-109619)。
- 修复免登录接口命令注入漏洞(CNVD-C-2026-607943)。
- 修复 S3 代理句柄(fd)泄漏,解决长期运行后进程“活着但不提供服务”的问题。
- 加固 Linux 安装与升级链路:数据库本地访问保障、compose 卷挂载去重、容器防僵尸阻塞,补全升级链路。
- 加固双服务器(主从)部署:复制账号维护不再中断同步、主节点防火墙放行、从节点兼容 HTTPS 主节点。
- Web 服务禁用 TRACE/TRACK 方法,同时监听 IPv4 与 IPv6,修复 HTTPS 反向代理下 OSS 地址错误。
- 安装后 opscli 可直接作为命令运行,无需切换目录。
- 存储组件升级,优化 Windows 与 Linux 平台的纠删码(EC)配置,修复存储节点剩余空间显示与编辑报错。
- 优化存储垃圾清理(ossClear)性能,内存占用由 GB 级降至 MB 级。
- 客户端停用旧版 Dokan 虚拟盘驱动并清理卸载残留,适配 macOS 15 构建、签名与公证流程。
- 修复回收站状态列与倒计时、删除者显示、创建角色校验、免费版编辑空间保存、文件预览提示、全文检索索引为空、单服务器仍运行主从检查任务等用户反馈的问题。
二、重点:PHP 高危漏洞修复
PHP 官方 2026 年 10 月 21 日发布紧急安全版本,修复两个核心层漏洞,CVSS 9.2,未授权即可利用。影响 PHP 5.4 ~ 8.1(官方已不再修复)以及 8.2 ~ 8.5 低于补丁版本的全部发行版,php-fpm、php-cgi、mod_php 均在范围内。
- CVE-2026-109618(RCE via OOM corruption,官方公告):内存耗尽瞬间的请求清理把未初始化数据当作有效数据处理,造成内存破坏。Apache + mod_php 下攻击者无需账号、在应用代码执行前即可触发,官方按默认配置演示了完整远程代码执行。
- CVE-2026-109619(RCE via stale global state,官方公告):请求私有状态释放后仍残留,同 worker 的后续请求使用了已释放内存(use-after-free),已确认可致 worker 崩溃,并在真实应用上演示了远程代码执行。
本版处置:
- Windows:内置 PHP 由 8.2.31 升级至 8.2.35,采用 php.net 官方 TS x64 包并逐文件 SHA256 校验,保留 imagick、xdebug、oci8 等扩展。
- Linux:构建期断言
PHP_MIN_PATCH_VERSION=8.2.35,装到的 PHP 低于该版本直接构建失败;PHP_SECURITY_REBUILD击穿 apt 层缓存,避免复用修复前的镜像层。 - 纵深防御:关闭
session.upload_progress.enabled(该 CVE 已确认的利用路径),产品代码从未使用该特性,不影响业务功能。
升级到 7.3.5 即包含上述修复,无需额外配置。无论服务是否暴露在公网,都建议尽快升级。
三、服务端下载入口
https://www.ydisk.cn/page/download.html
客户端下载入口
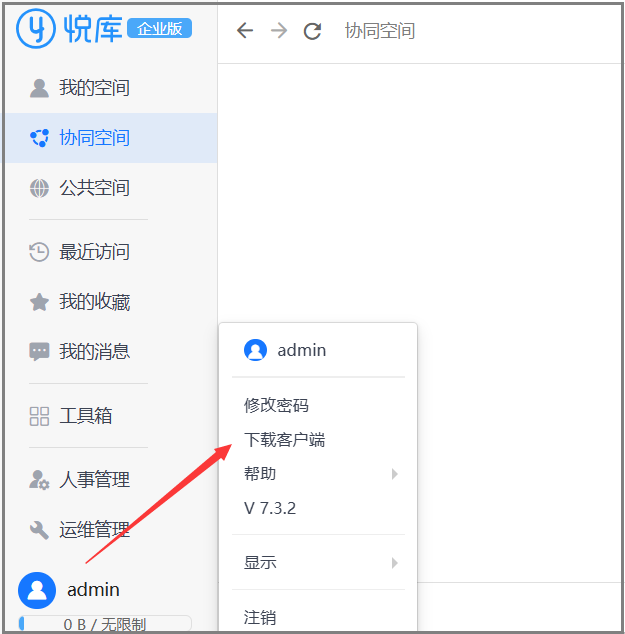
Web端登录网盘,点击左下角用户名称,即可在个人信息栏中看到下载入口。